

Posible filtración de datos en la Policía Nacional: exponen 10,000 registros del sistema de denuncias
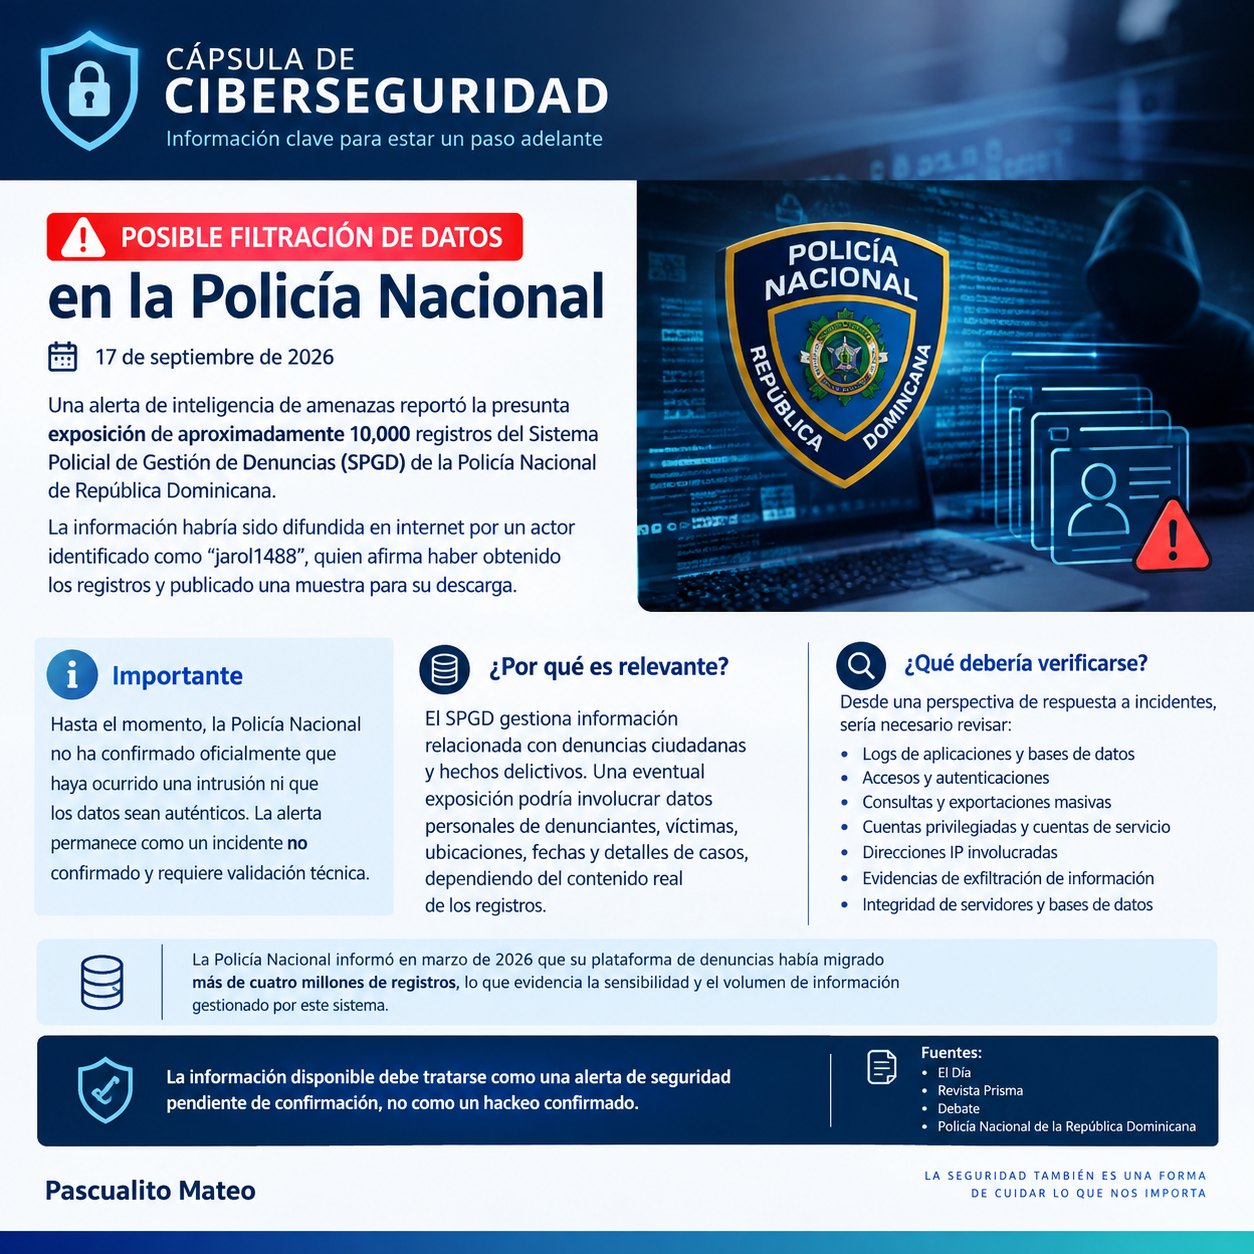
Una alerta de inteligencia de amenazas puso esta semana bajo la lupa al Sistema Policial de Gestión de Denuncias (SPGD) de la Policía Nacional de República Dominicana, tras reportarse la presunta exposición de cerca de 10,000 registros pertenecientes a esa plataforma. Un actor identificado bajo el alias "jarol1488" afirma haber obtenido la información y publicó en un foro de la dark web una muestra descargable como prueba de acceso, un patrón habitual entre actores que buscan validar la autenticidad del material antes de negociar su venta o su publicación completa.
Hasta el momento, la Policía Nacional no ha emitido una confirmación oficial sobre si ocurrió una intrusión real a sus sistemas ni sobre la autenticidad de los datos difundidos. Este tipo de alertas, frecuentes en foros de cibercrimen, no siempre se traducen en brechas reales: en ocasiones se trata de datos reciclados de filtraciones anteriores, información fabricada para ganar reputación dentro de esas comunidades, o muestras parciales que no reflejan el volumen ni la sensibilidad real de lo comprometido. Por eso el caso debe tratarse, por ahora, como una alerta pendiente de validación técnica y no como un hackeo confirmado.
Lo que sí eleva la relevancia del caso es la naturaleza del sistema involucrado. El SPGD no es una base de datos administrativa cualquiera: es la plataforma donde se centralizan denuncias ciudadanas y hechos delictivos, con datos que, de confirmarse el acceso no autorizado, podrían incluir información personal de denunciantes y víctimas, ubicaciones, fechas y detalles de casos en curso. La Policía Nacional informó en marzo de 2026 que esta plataforma había migrado más de cuatro millones de registros, lo que da una idea del volumen de información sensible que gestiona y de por qué cualquier señal de compromiso sobre ella amerita una respuesta rápida, incluso mientras se confirma su veracidad.
No es la primera vez que una institución u operador dominicano enfrenta una alerta de este tipo este año: casos previos como la filtración reportada en Claro RD, que habría afectado a cerca de 2.9 millones de clientes, muestran que República Dominicana no está exenta del interés de actores que comercializan datos robados o filtrados. Para entidades que manejan información de denunciantes y víctimas, un incidente de este tipo tiene implicaciones adicionales bajo la Ley 172-13 sobre Protección de Datos Personales, que exige medidas de resguardo proporcionales a la sensibilidad de la información tratada.
Mientras se aclara el origen y la veracidad de la alerta, la recomendación desde una perspectiva de respuesta a incidentes es no esperar a que exista confirmación pública para empezar a verificar: revisar logs de aplicaciones y bases de datos, accesos y autenticaciones recientes, consultas o exportaciones masivas fuera de lo habitual, el comportamiento de cuentas privilegiadas y cuentas de servicio, las direcciones IP involucradas en accesos atípicos, posibles evidencias de exfiltración, y la integridad general de los servidores y bases de datos del sistema. Ese mismo enfoque aplica para cualquier institución pública o empresa privada dominicana que gestione datos sensibles de clientes o ciudadanos: la mejor defensa frente a este tipo de alertas es tener ya en marcha la capacidad de responder a ellas, no empezar a construirla cuando surge la noticia. En Axentia acompañamos a instituciones y empresas en este tipo de validaciones técnicas y en el fortalecimiento de sus controles de acceso y monitoreo, precisamente para que un incidente como este se pueda descartar o confirmar con evidencia, en lugar de con especulación.
Fuentes: El Día; Revista Prisma; Debate; Policía Nacional de la República Dominicana.
